Bezpečnostní analytik vystupující pod přezdívkou Chaotic Eclipse zveřejnil na GitHubu postup výmluvně nazvaný FastUnlock. Ten obchází zamykací obrazovku Windows 11 včetně počítačů s BitLockerem. Vyzkoušel ho na Windows 11 26H2 s nainstalovanými listopadovými záplatami, kde byl s napadením systému úspěšný. Potenciální útočník musí mít počítač fyzicky v ruce, na dálku chybu zneužít nejde. Jde tak především o možnost, jak získat přístup k odcizeným strojům.
Předčítání v hlavní roli
Prvním krokem postupu je obnova zapomenutého PINu na přihlašovací obrazovce, počítač proto musí mít účet propojený s účtem Microsoftu. Útočník spustí Předčítání, tedy vestavěnou čtečku obrazovky, a klávesami Caps Lock a šipkami se dostane do jejího nastavení. Odtud je možné se prokliknout do systémového nastavení, kde lze v několika nabídkách vyvolat Průzkumníka Windows.
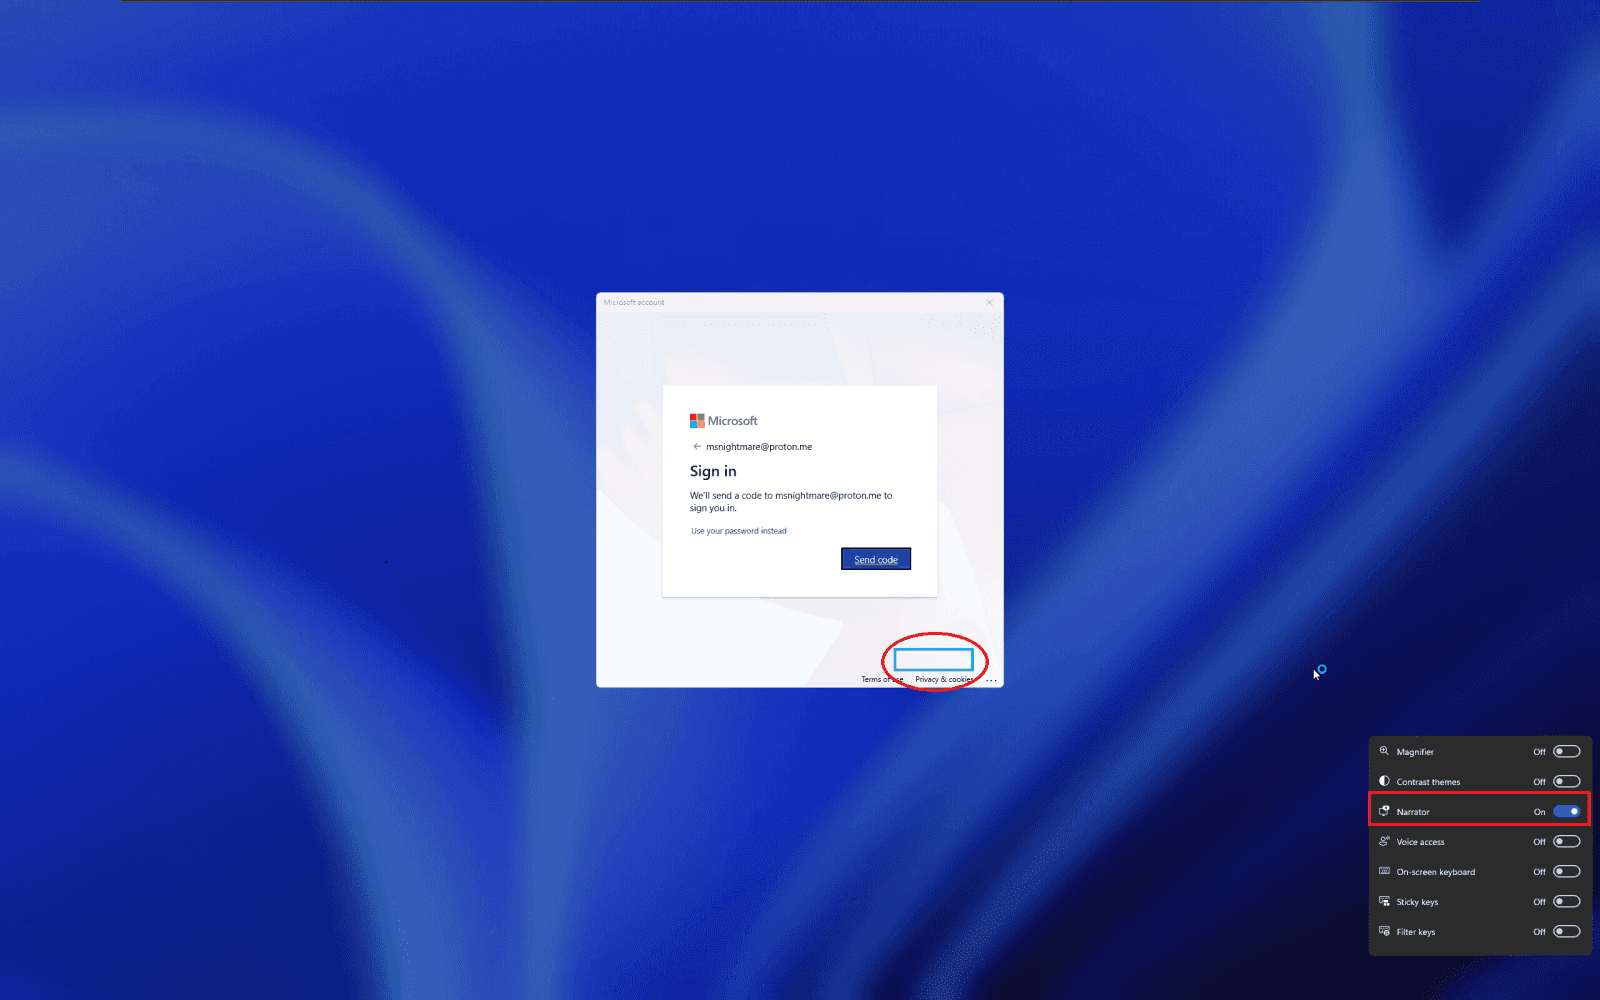
Trik spočívá v Předčítání z obrazovky z nabídky Zpřístupnění.
V postupu na GitHubu je to demonstrováno otevřením nabídky s Bluetooth zařízeními, kde se nachází možnost Automatického přehrávání médií z připojeného USB disku. Především ale tato volba otevře okno s Průzkumníkem, odkud lze spustit libovolný kód z připojené flashky.
Windows v případě webového přihlašování a obnovy PINu spouští dočasný systémový účet WsiAccount, který sice nemá přístup k datům dalších uživatelů, ale umožňuje právě práci s připojenými úložišti.
Zatím bez opravy
Chyba zatím nemá označení CVE a Microsoft k ní nevydal vyjádření ani opravu. Analytik Chaotic Eclipse je podle webu Security Affairs bývalý zaměstnanec Microsoftu, který v posledních měsících zveřejnil několik podobných chyb ve Windows a v Defenderu. Oprava by měla spočívat jak v zamezení přístupu k systémovému nastavení, tak v zákazu proklikat se do Průzkumníku Windows.
Pokud nosíte notebook s citlivými daty, pomůže PIN BitLockeru před spuštěním systému a místo spánku používat hibernaci, při které se disk znovu zamkne. Předčítání lze omezit i přes zásady skupiny, to ale zkomplikuje práci nevidomým uživatelům.
Zdroj: GitHub


 ČLÁNKY DO MAILU