Na telefony s Androidem se začal šířit malware nazvaný RatHat, který je zajímavý svým fungováním. Spojuje několik běžně známých technik, ke kterým ale přidává i část autonomně řízenou pomocí AI, která pomáhá imitovat uživatelské rozhraní bankovních aplikací. Kromě toho umožňuje útočníkům kompletní přístup k zařízení.
Podvržená APK
RatHat se šíří přes podvodné weby, škodlivou reklamu a také pomocí SMS phishingu. Uživatel musí ručně nainstalovat APK mimo Google Play, takže tvůrci malwaru spoléhají na různé neoficiální repozitáře, odkud si uživatelé stahují například domnělé plné verze placených her a aplikací.
Vlastní útok začíná ve chvíli, kdy aplikace získá systémové oprávnění ke službě Accessibility. Sama díky tomu otevře vývojářské možnosti a zapne Wireless Debugging. Z obrazovky následně přečte šestimístný párovací kód i aktuální port. Vestavěná knihovna se přes tyto údaje připojí k lokálnímu ADB démonu, čímž malware získá vzdálený přístup i bez připojeného počítače.
AI hlídá rozhraní
Tvůrci malwaru důmyslně zapojili i generativní AI model. RatHat jej používá k orientaci v rozhraní, které se může mezi zařízeními nebo verzemi Androidu lišit. Malware převede parametry UI do XML souboru a odešle jej externímu AI chatbotu. Ten může malwaru vrátit například souřadnice konkrétního prvku tak, aby mohl malware snadněji napodobit podvodnou phishingovou stránku či aplikaci. Nejen na citlivých webech, ale i přímo v bankovních aplikacích umí přes původní přihlašovací formulář zobrazit svůj vlastní. Z něj zachytí uživatelské údaje a díky přístupu k telefonu útočníci získají i ověřovací SMS nebo schválení v podobě notifikace.
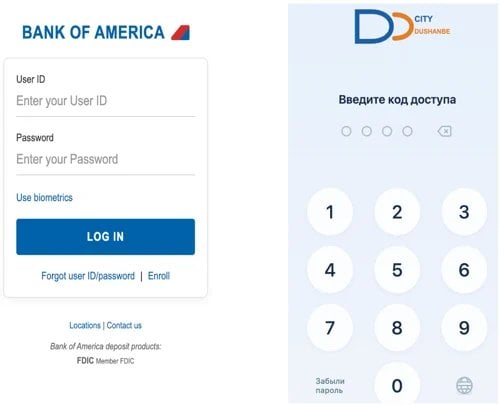
Malware umí replikovat přihlašovací formuláře jak do webového bankovnictví, tak přímo v bankovních aplikacích.
Na nejnižší vrstvě potom díky přístupu přes ADB potom může RatHat získat i přihlašovací PIN k telefonu. Ten sice neumí zachytit napřímo, dokáže jej ale rekonstruovat ze souřadnic dotyků na přihlašovací obrazovce.
Smazání nestačí
Malware se zároveň snaží bránit vlastnímu odstranění. Umí zrušit potvrzovací dialog při odinstalaci a překrýt jej falešnou chybou připomínající Google Play. Ani případné úspěšné smazání škodlivé aplikace přitom nemusí stačit. Běžící agenti v systému nejsou na aplikaci závislí, navíc ji mohou nepozorovaně znovu nainstalovat.
Zdroj: Zimperium


 ČLÁNKY DO MAILU