Psala se polovina osmdesátých let. Programy se půjčovaly na disketách a v jedné mechanice se střídala média od různých lidí. S disketami mohla mezi počítači cestovat i nákaza. Brain, vytvořený začátkem roku 1986, dokázal tuto každodenní výměnu využít tak dobře, že se z láhaurského obchodu dostal daleko za hranice Pákistánu.
„Welcome to the Dungeon.“ V boot sektoru nakažené diskety byl pozdrav z kobky a pod ním skoro firemní vizitka. Brain Computer Services, Láhaur, Pákistán. Následovala telefonní čísla, varování před virem a výzva, aby se postižený obrátil na autory kvůli nápravě. Kontaktní údaje byly skutečné.
Úplně prvním počítačovým virem nebyl. Na Apple II se už v roce 1982 šířil Elk Cloner a před Brainem proběhly také akademické experimenty se samoreplikujícím kódem. Brain má své místo v historii jako první široce rozšířený virus pro IBM PC a kompatibilní stroje.
Z opravny počítačů k ochraně softwaru
Za Brainem stáli Amjad Farooq Alvi a jeho mladší bratr Basit. Amjad se k počítačům dostal přes elektroniku, kterou se učil z odborných časopisů v knihovně British Council. Domů si je odnést nemohl, a tak si návody opisoval a schémata překresloval ručně. Svůj první počítač, Sinclair ZX80, si pořídil jako stavebnici, takže se s jeho vnitřkem mohl seznámit ještě před prvním spuštěním.
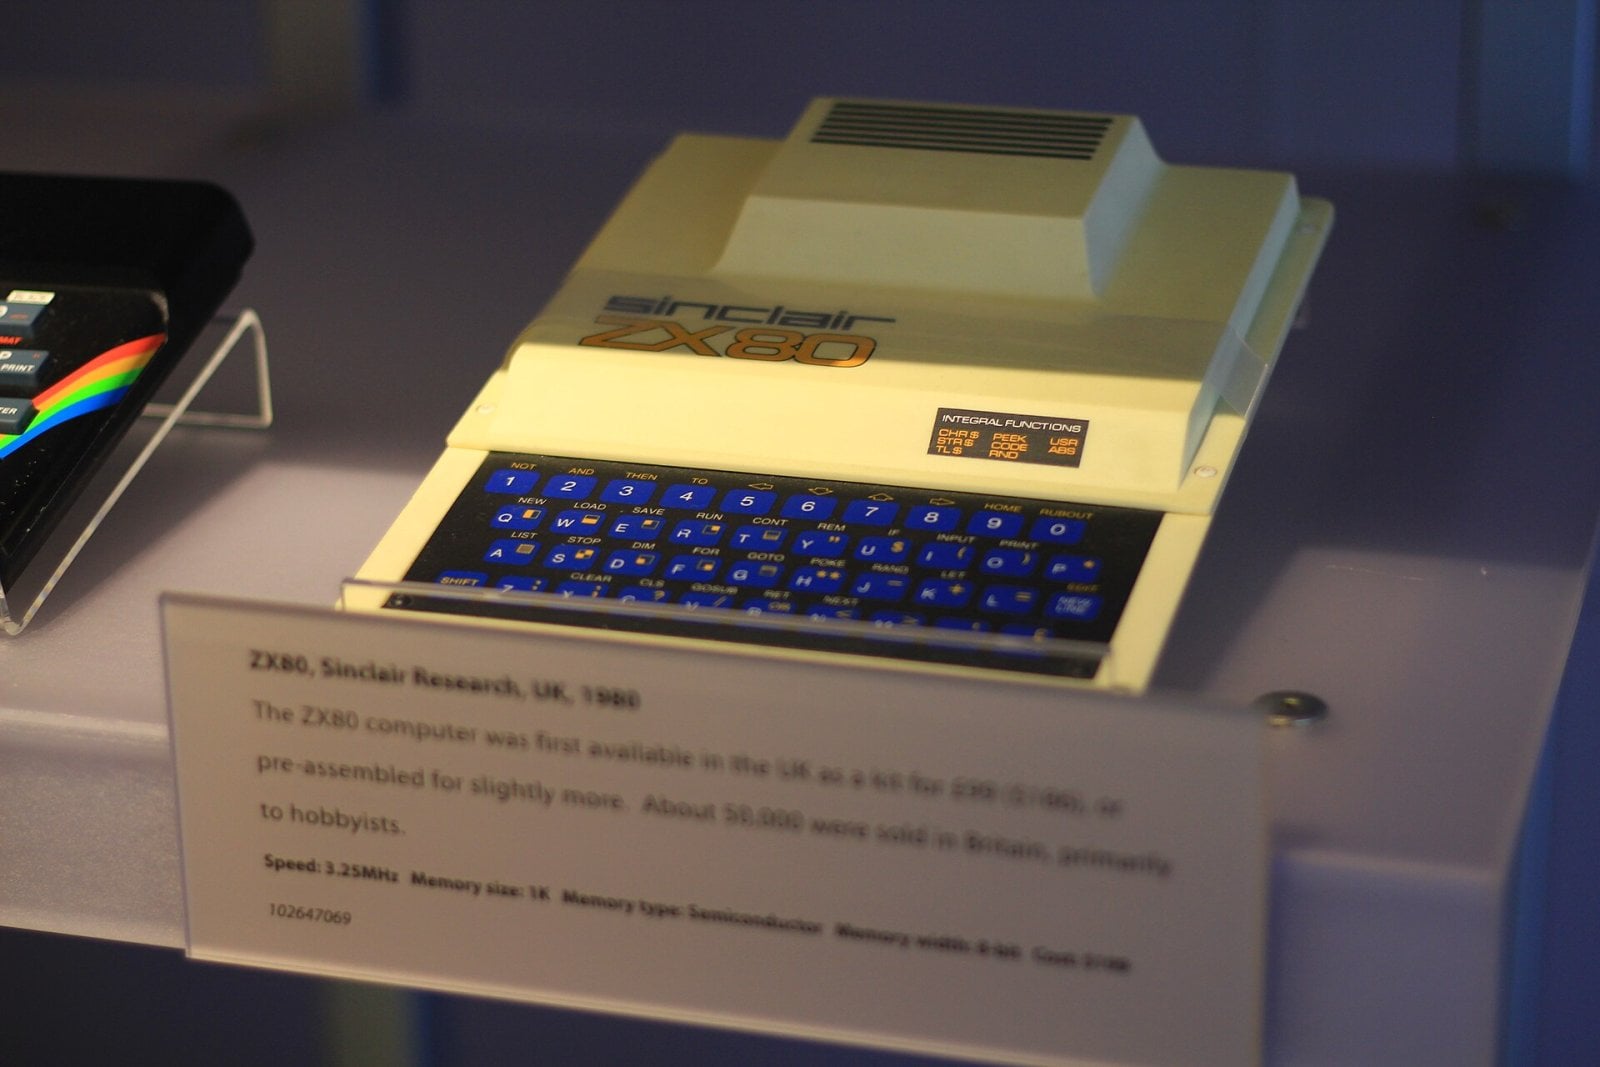
Sinclair ZX80, s nímž Amjad začínal.
V polovině osmdesátých let opravoval počítače v prostorách otcovy ordinace a postupně začal psát i vlastní software. Pro klenotníky například vytvořil program, který převáděl údaje z elektronických vah do místních hmotnostních jednotek. Na takových zakázkách vydělával, a když se jeho programy začaly kopírovat bez svolení, hledal způsob, jak tomu zabránit.
Dokument F-Secure z roku 2011 s Amjadem a Basitem Alviovými.
Bratři v roce 1988 popisovali Brain jako past na piráty. Kdo neoprávněně používal jejich software, měl mít potíže a obrátit se na Amjada s žádostí o opravu. Sami přitom prodávali neautorizované kopie amerických programů včetně WordStaru a Lotusu 1–2–3 a Brain začali přidávat i k nim. Pákistánští zákazníci dostávali kopie bez viru, zatímco cizincům, zvláště Američanům, prodávali nakažené diskety. Basit to obhajoval tím, že piráty je třeba potrestat.
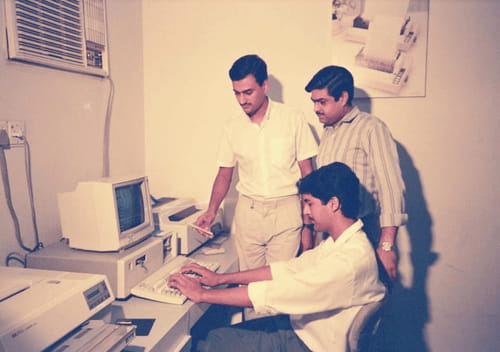
Archivní snímek zakladatelů firmy Brain.
Bratři chtěli prostřednictvím Brainu nachytat lidi používající neoprávněné kopie, jenže virus žádné oprávnění neověřoval. Jakmile někdo spustil počítač z nakažené diskety, Brain zůstal v paměti a mohl nakazit další diskety, se kterými počítač pracoval. Klidně i takovou, na které byly jen vlastní dokumenty jejího majitele. Pokud z ní později nastartoval jiný počítač, nákaza pokračovala dál. Bratři tedy záměrně vytvořili program, který se množil, ale tak rozsáhlé šíření podle svých pozdějších vyjádření nečekali.
Předběhnout DOS a zůstat v paměti
Původní Brain napadal 5,25palcové diskety s kapacitou 360 KB. Využíval jejich boot sektor s kódem, který počítač načítal při startu z diskety. Pokud počítač startoval z nakažené diskety, spustil se virus ještě před operačním systémem.
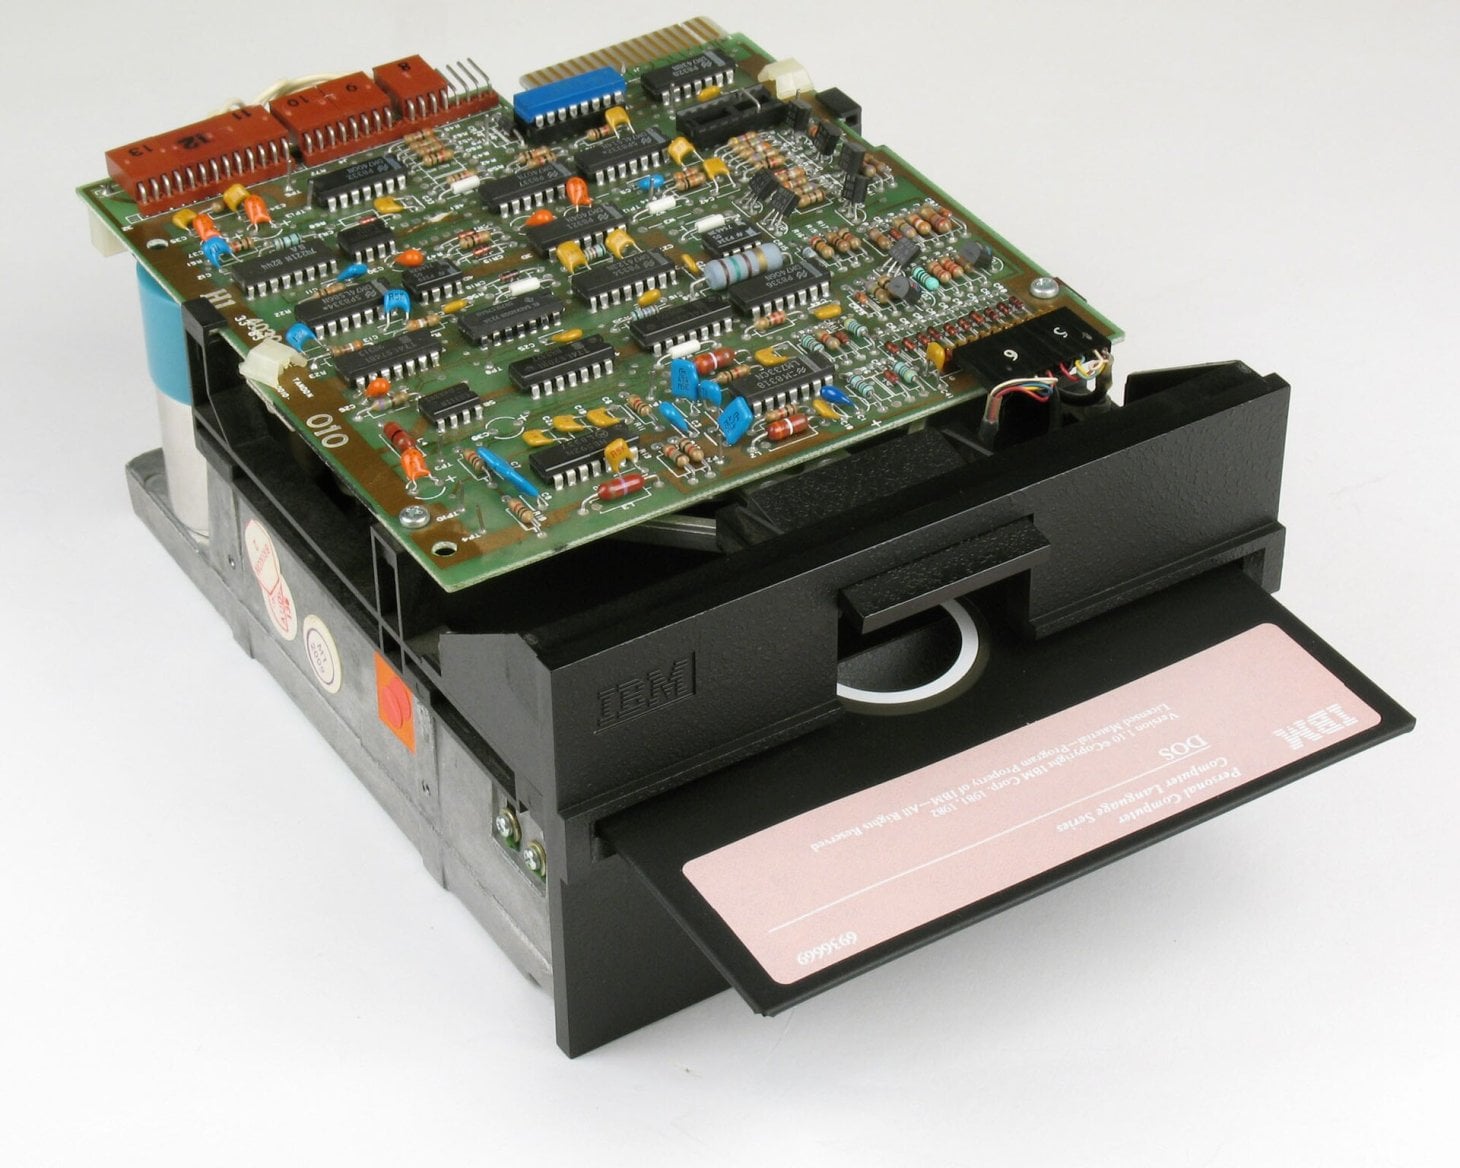
5,25palcová mechanika pro IBM PC s disketou DOS 1.1.
Brain si vyhradil přibližně 7 KB operační paměti. Udělal to úpravou údaje o její dostupné velikosti, takže zbytek systému s obsazeným místem nepočítal. Potom se vložil do cesty diskovým operacím BIOSu. Technicky šlo o zachycení služeb přerušení INT 13h. Díky tomu mohl sledovat přístupy k disketám a zapisovat na další vhodná média vlastní kopii.
Původní boot sektor přitom zachoval jinde na disketě a předal mu řízení. Spouštění tak mohlo pokračovat obvyklým způsobem, jen už v paměti zůstával nezvaný program. Když pak uživatel vložil další disketu a počítač s ní pracoval, virus dostal příležitost nakazit i ji. Nemusel na ní být žádný software z Láhauru.
Část místa na disketě si Brain zabral pro sebe a přemístěný původní sektor. V tabulce FAT, podle které systém spravoval prostor na médiu, označil obsazené clustery jako vadné. Systém je proto neměl používat pro běžné soubory. Zdánlivě poškozený kousek diskety byl ve skutečnosti obsazený.
Jak Brain skrýval nakažený boot sektor
Brain dokázal skrývat svou přítomnost i při prohlížení obsahu diskety. Pokud běžel v paměti a někdo si pomocí nástroje, jako byl DEBUG, chtěl přečíst nakažený boot sektor, virus požadavek zachytil a vrátil uložený původní sektor. Na obrazovce se tak objevil čistý obsah, přestože na disketě už byl zapsaný Brain. Po spuštění počítače z čisté systémové diskety ovšem virus v paměti nebyl a čtení nakaženého média takto ovlivňovat nemohl.
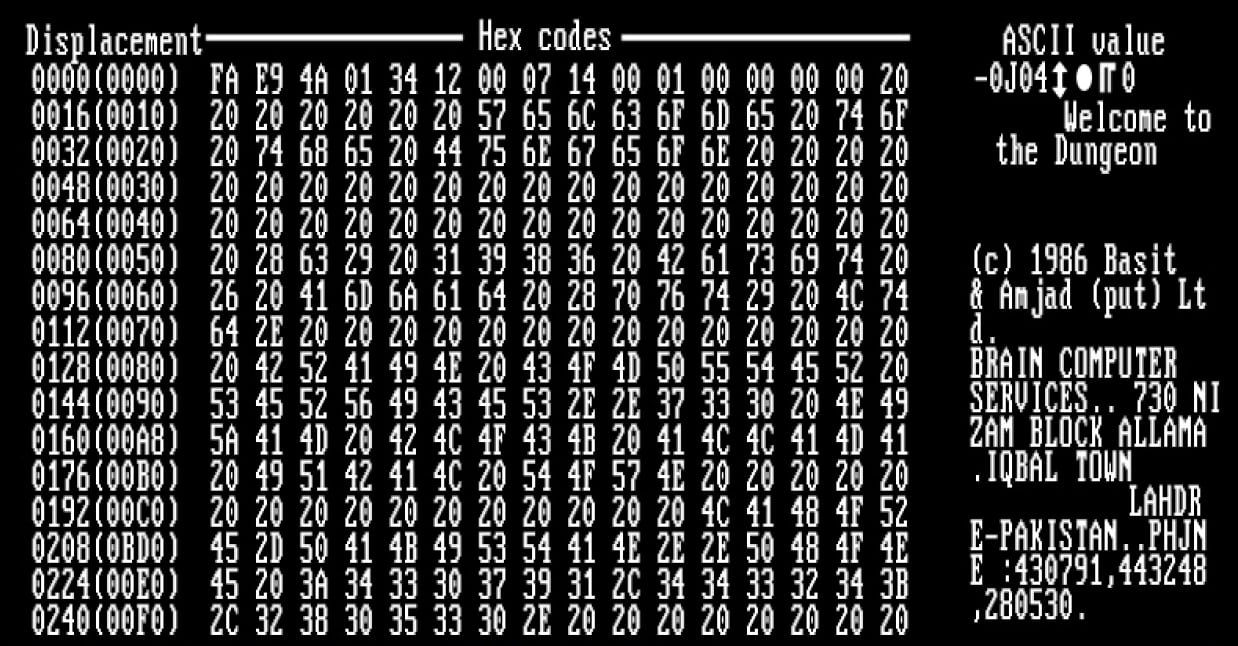
Výpis boot sektoru s pozdravem, jmény autorů a kontakty do Láhauru.
Běžně si uživatel mohl všimnout změněného názvu diskety „(c) Brain“. Pozdrav z kobky a kontaktní údaje byly uložené přímo v kódu viru; k jejich přečtení bylo potřeba prohlédnout obsah nakaženého boot sektoru.
Světové turné v obalech na diskety
K dalšímu šíření stačilo přenést nakaženou disketu k jinému počítači a spustit jej z ní. Na sdíleném stroji se pak mohly nakazit další diskety a s jejich majiteli pokračovat zase jinam. Každý přesun vyžadoval fyzické médium a čas, ale autor už u něj být nemusel. Ani ukončení distribuce nakažených kopií v původním obchodě by tento řetězec samo nepřerušilo.
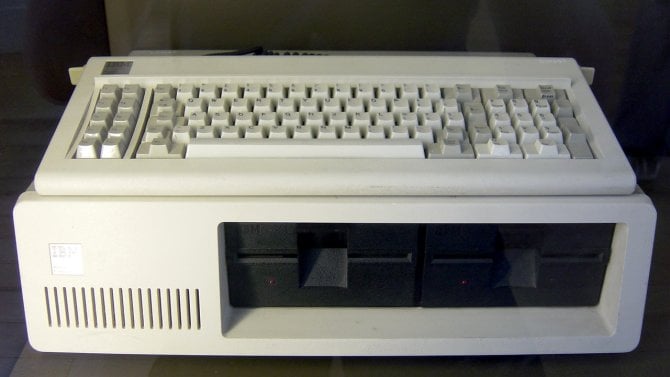
IBM PC 5150 s dvojicí disketových mechanik a klávesnicí.
Virus Bulletin v roce 1990 uváděl jako první hlášený výskyt Brainu nákazu disket na University of Delaware v říjnu 1987. Od vzniku viru tedy uplynul více než rok. Nebyla to pohroma, která by oběhla planetu během jednoho odpoledne; postupovala spolu s půjčováním, kopírováním a převážením disket.
V květnu 1988 hlásila redakce amerických novin Providence Journal-Bulletin nákazu variantou Brainu. Poškozené byly desítky disket a reportérka Froma Joselow se nemohla dostat ke svým poznámkám a rozhovorům: místo souborů se objevovala chyba „DISK ERROR“. Když technik Peter Scheidler zkoumal její disketu binárním editorem, našel vzkaz s pozdravem a kontakty do Pákistánu. Technici redakce pak skutečně zavolali Amjadovi. Vysvětloval jim, že chtěl sledovat šíření svého softwaru, ale nad dalším šířením viru už ztratil kontrolu. Jak se virus dostal až do Ameriky, jim ale vysvětlit nedokázal.
Adresa platila i po čtvrtstoletí
Alviovi mezitím rozvíjeli komunikační služby a Brain NET se stal jedním z raných poskytovatelů internetu v Pákistánu. V roce 2011 se za nimi vydal bezpečnostní expert Mikko Hyppönen z F-Secure. Z cesty vznikl krátký dokument, v němž bratři mluvili o vzniku Brainu i o tom, jak se svět škodlivého softwaru od té doby změnil.
Při pátrání se řídil údaji, které bratři v roce 1986 vepsali do kódu: jmény a adresou. Na stejné adrese i po pětadvaceti letech stále podnikali.


 ČLÁNKY DO MAILU
